以国密算法为基石,以数据安全为核心的产品研发路径探索
当前数字经济加速向各行业渗透,网络环境中的敏感数据规模持续扩大,数据泄露、篡改、非法访问等风险已经成为企业产品研发过程中不可回避的核心问题。与此核心技术自主可控已经成为网络技术研发的刚性要求。在此背景下,以数据安全为核心、以自主可控的国密算法应用技术为基础的研发路线,正在成为网络技术产品构建差异化竞争力、满足合规要求的关键路径。
一、以数据安全为核心的产品研发逻辑
传统产品研发往往将安全作为功能完成后的附加环节,导致安全能力碎片化、被动化,难以应对全生命周期的数据风险。以数据安全为核心的研发逻辑要求将安全目标前置,贯穿需求定义、架构设计、编码实现、测试验证与运行维护全过程。具体而言,研发团队需要首先完成数据资产梳理与分类分级,明确产品在采集、传输、存储、使用、共享、销毁各环节的数据流转图谱,识别关键数据与敏感数据的暴露面,再据此设计安全控制措施。产品功能设计应与安全机制同步推进,例如在数据采集环节落实最小必要原则与用户授权机制,在传输环节强制加密通道,在存储环节实施加密存储与访问控制,在使用环节引入细粒度权限管理与操作审计,在共享环节落实脱敏与安全多方计算等隐私保护手段。只有将数据安全内化为产品的基础属性,而非可选项,产品才能在真实的网络威胁环境中具备持续可信的运行能力。
二、以自主可控的国密算法应用技术为基础
密码技术是数据安全的核心支撑。依赖国外密码算法与组件,不仅面临供应链断供与后门风险,也难以满足国内密评、等保及行业监管的合规要求。国产商用密码算法体系包括SM2非对称加密、SM3杂凑算法、SM4分组加密、SM9标识密码等,覆盖加密解密、数字签名、密钥交换、完整性校验等核心场景,具备自主可控、公开透明、经过充分安全性分析的优势。网络技术研发应以国密算法应用技术为基础,重点突破三个层面的能力建设:其一,构建标准化的国密算法服务中间件,屏蔽底层算法实现差异,为上层产品提供统一的加密、签名、验签、密钥管理接口,降低国密改造的重复投入;其二,解决国密算法与现有网络协议的适配问题,在国际标准协议框架下实现国密套件的平滑替换与协商回退机制,保障与既有系统的互联互通;其三,建设覆盖密钥全生命周期的管理体系,包括密钥生成、分发、更新、归档与销毁,确保密钥管理过程本身的安全可控。值得注意的是,国密算法应用并非简单替换算法库,而需要结合产品业务场景进行工程化优化,兼顾安全强度与性能开销,避免因加密运�算引入过大的时延而影响用户体验。
三、网络技术研发中的安全与自主可控融合实践
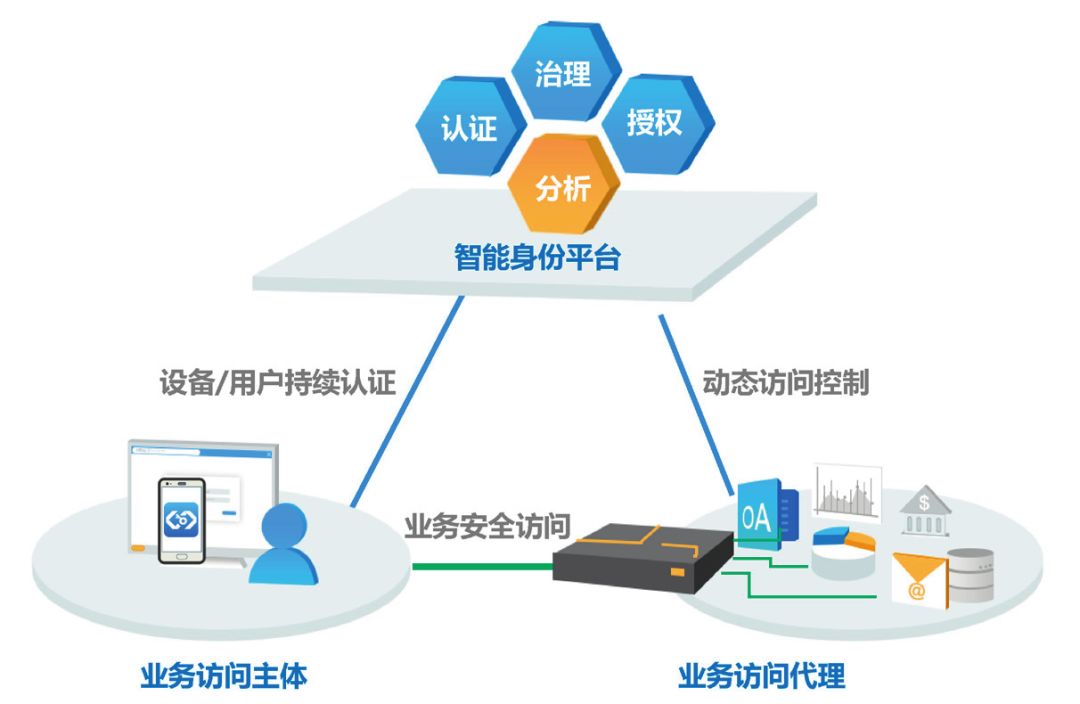
网络技术研发涵盖通信协议、传输架构、边缘接入、身份认证等多个方向,是数据流转的底层承载。在这一层面,数据安全与国密算法应用的融合空间尤为广阔。在安全通信方面,可基于国密套件构建加密隧道与安全传输通道,实现对链路层与传输层数据的机密性与完整性保护,并结合双向证书认证确保通信实体身份可信。在身份与访问管理方面,采用SM2/SM9构建PKI体系与标识认证机制,支持设备证书签发、终端接入认证与细粒度权限控制,避免弱口令与静态凭证带来的横向渗透风险。在数据存储与共享方面,利用SM4结合密钥分级管理实现敏感数据加密落盘,并通过SM3完整性校验防篡改;在跨主体数据协作场景中,可引入基于国密算法的密文检索与安全计算组件,在数据不出域的前提下完成联合分析。研发过程中还应建立密码应用安全性评估机制,定期对算法实现、密钥管理、协议协商进行检测与渗透测试,及时发现实现层面的侧信道与协议降级风险。
四、研发管理体系与生态协同
以国密算法为基础的安全产品研发,不仅是技术问题,也涉及研发管理体系的重构。团队应建立密码应用专项小组,将密码安全要求纳入需求评审与设计评审的准入门槛,在持续集成流程中加入密码合规扫描与算法正确性测试用例,实现安全左移。积极参与国密算法相关标准与开源生态建设,跟踪GM/T系列标准更新与密评要求变化,与芯片、操作系统、浏览器等上下游协同完成端到端适配,避免因生态碎片化导致产品落地受阻。在人才培养上,应注重密码工程与网络安全双向复合型人才储备,推动研发人员理解算法原理与工程约束的平衡点。
综上,以数据安全为核心、以自主可控的国密算法应用技术为基础开展网络技术研发,既是应对日趋严峻的数据安全形势的现实选择,也是实现核心技术自主可控的战略要求。研发团队唯有将安全目标嵌入产品全生命周期,将国密算法能力工程化、体系化地沉淀为可复用的基础组件,并在研发管理与生态协同上持续投入,才能打造出安全可信、合规可控、具备长期竞争力的网络技术产品。
如若转载,请注明出处:http://www.yuezhuanba.com/product/110.html
更新时间:2026-11-07 19:44:17